PHP-Sicherheitslücke „PHP2Shell“: Sind Shopware, WooCommerce & Co. betroffen?
PHP2Shell: Shopware, WooCommerce, Magento und JTL laufen auf PHP und sind betroffen. Was Shop-Betreiber heute tun müssen und warum Shopify-Shops es nicht sind.
Jason Spizert
Veröffentlicht am
ca. 6 Min.
Die kurze Antwort
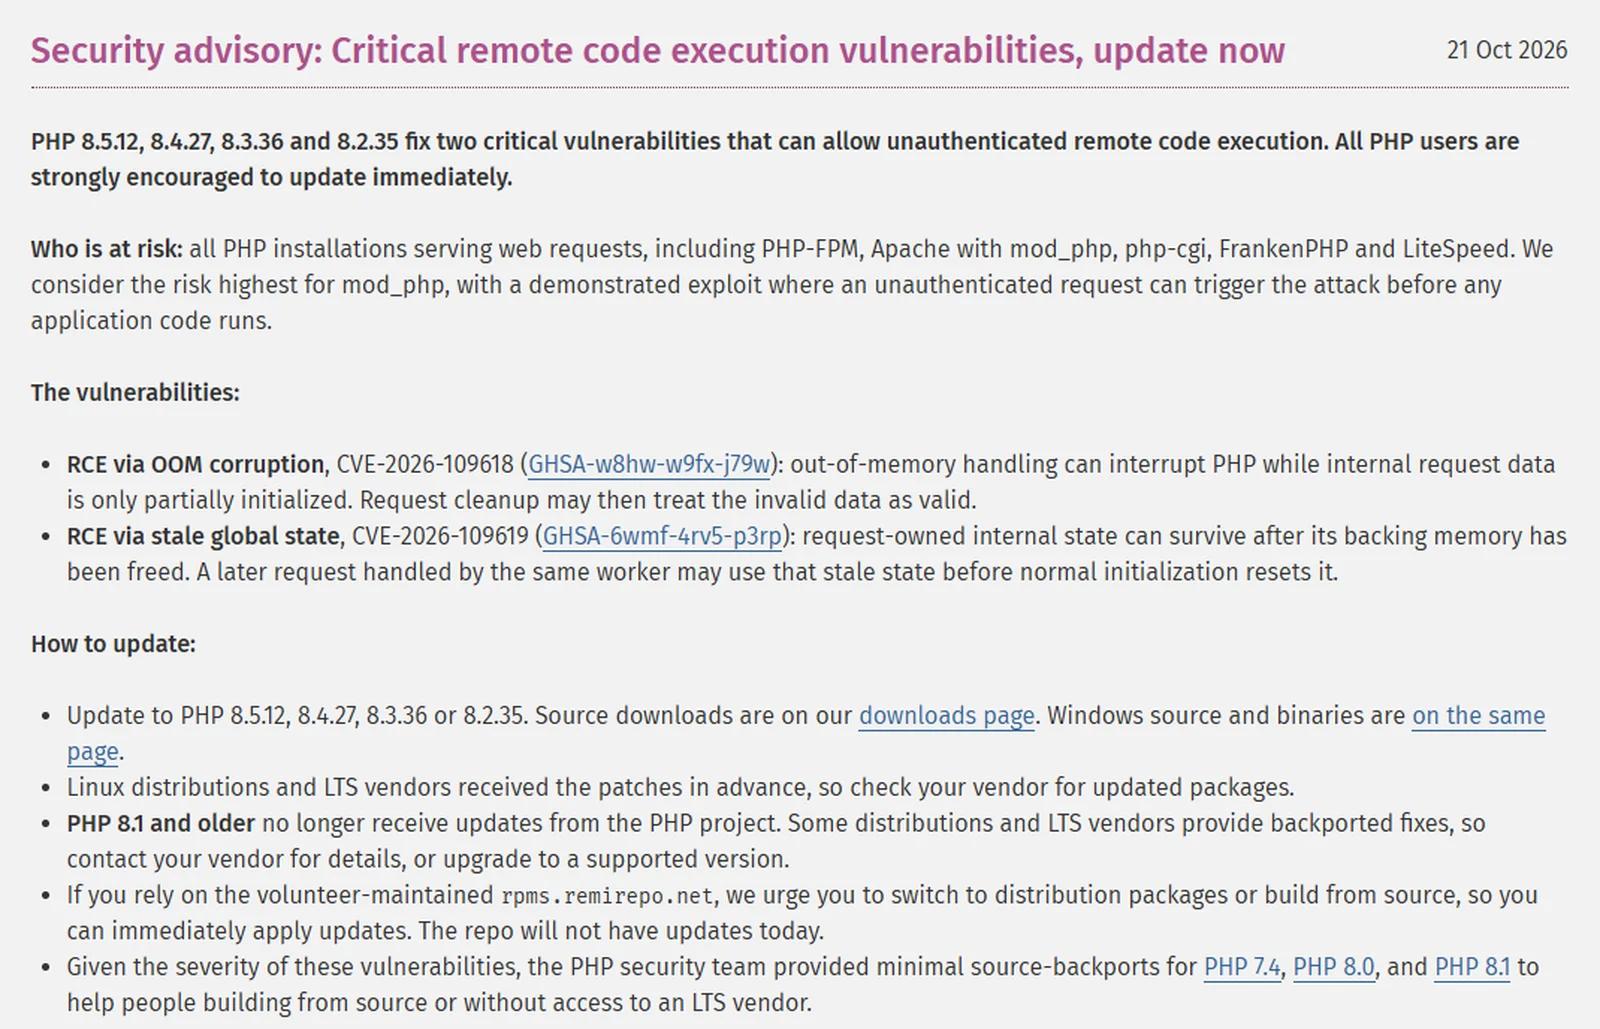
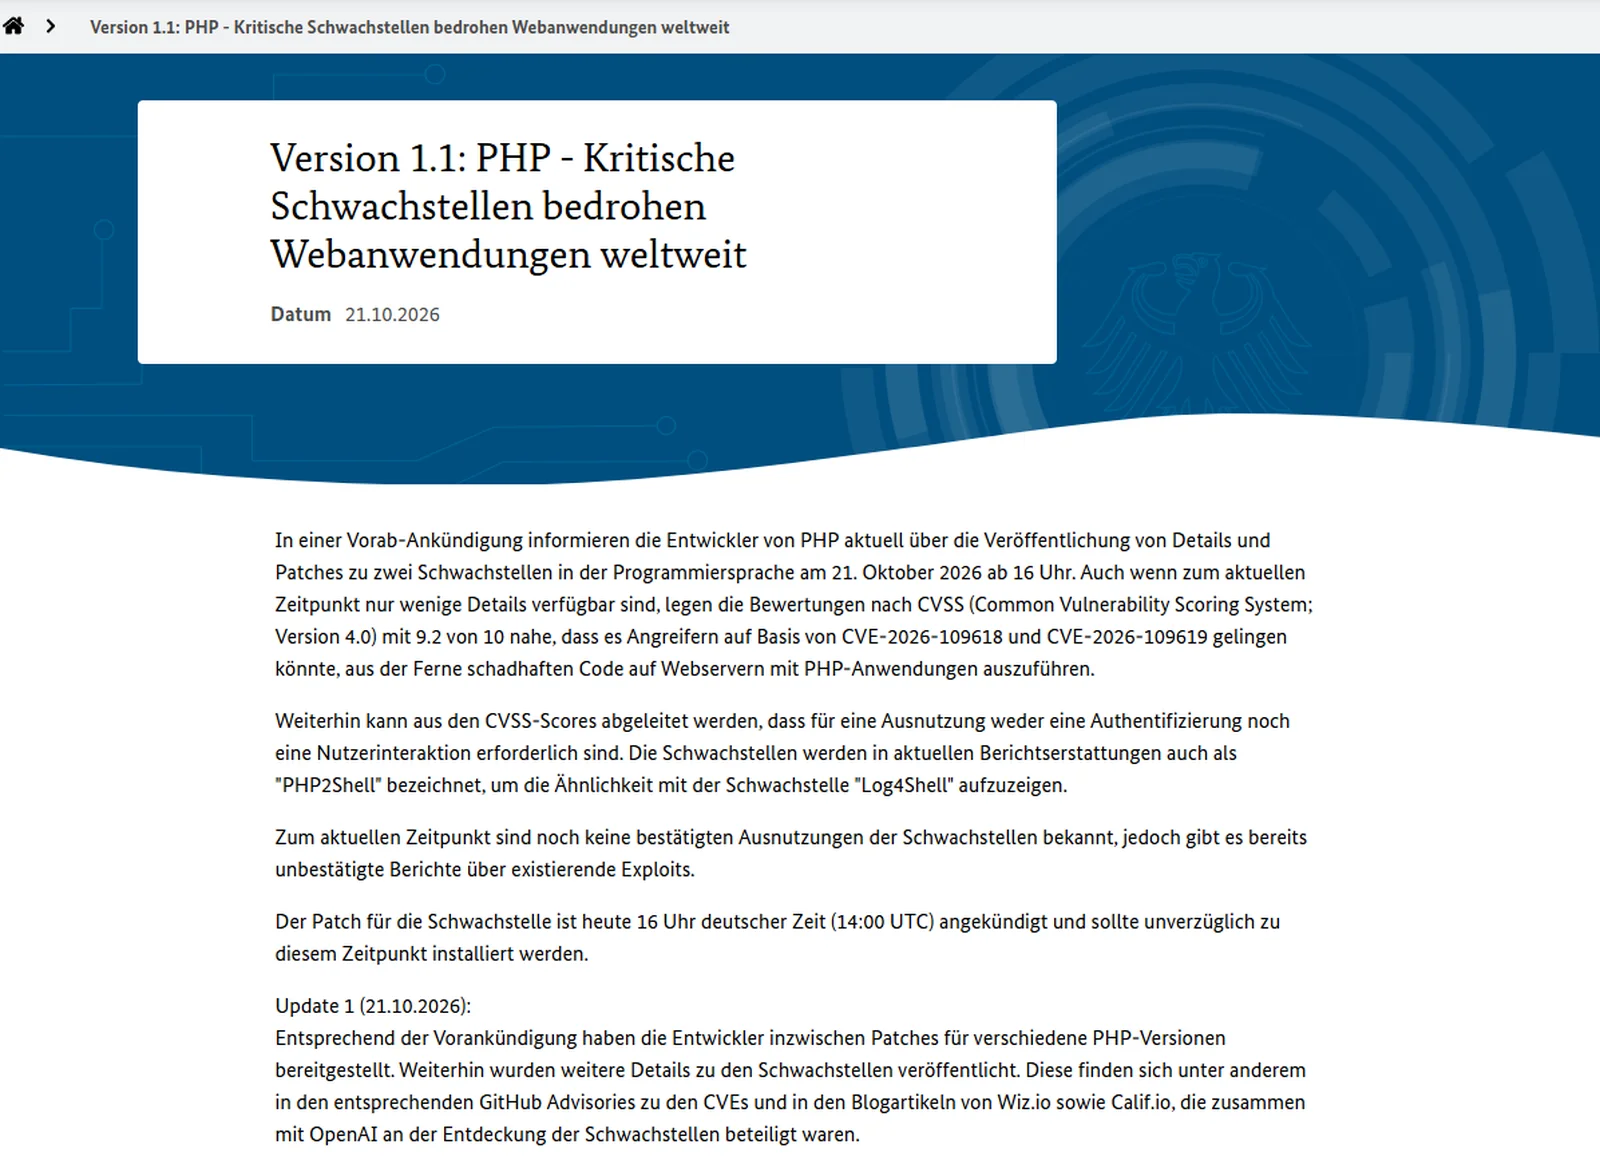
Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Lücken geschlossen, CVE-2026-109618 und CVE-2026-109619, in Berichten „PHP2Shell“ genannt. Angreifer können damit ohne Login eigenen Code auf Webservern ausführen, betroffen ist jede PHP-Version unter 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Wenn dein Shop auf WooCommerce, Shopware, Magento, JTL-Shop, OXID, Gambio oder Modified läuft, prüfe heute deine PHP-Version und frag deinen Hoster, ob das Update schon eingespielt ist. Shopify-Shops betreibt Shopify selbst, dort hast du keine eigene PHP-Installation.
Stand: 21.10.2026, 20 Uhr. Die Lage ändert sich stündlich. Alles hier ist aus Originalquellen belegt: Sicherheitshinweis des PHP-Projekts, die beiden Advisories auf GitHub, die Warnung des BSI und die Berichte von heise. Alle Links stehen unten.
Was ist passiert?
Das PHP-Projekt hat am 21. Oktober 2026 um 16 Uhr deutscher Zeit (14:00 UTC) vier Sicherheitsupdates veröffentlicht: PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
Sie schließen zwei kritische Lücken. Beide erlauben dasselbe: Ein Angreifer schickt präparierte Anfragen an deinen Server und bringt ihn dazu, fremden Code auszuführen. Ohne Login, ohne dass jemand etwas anklickt, mit den Rechten des Webservers, also mit Zugriff auf Datenbank, Kundendaten und Bestellungen.
PHP2Shell in Zahlen
Zwei kritische Lücken, ausnutzbar ohne Login und ohne Klick.
9,2
von 10 Punkten nach CVSS 4.0, für jede der beiden Lücken
2
Lücken: CVE-2026-109618 und CVE-2026-109619
4
gepatchte Versionen, von 8.2.35 bis 8.5.12
16 Uhr
Veröffentlichung am 21.10.2026, deutsche Zeit
PHP 5
so weit zurück reichen die Lücken laut heise und Wiz
8.1
und älter: kein fertiges Update vom PHP-Projekt
Quellen: php.net Security Advisory, GitHub Security Advisories, heise online, Wiz Research. Stand 21.10.2026, 20 Uhr.
Der Name „PHP2Shell“ ist belegt. Laut BSI heißen die Lücken in Berichten so, angelehnt an die Java-Lücke „Log4Shell“. Entdeckt haben sie laut BSI die Sicherheitsfirmen Wiz und Calif zusammen mit OpenAI.
Schon ausgenutzt? Das BSI kennt keine bestätigte Ausnutzung, aber unbestätigte Berichte über Exploits. heise rechnete mit funktionierenden Exploits innerhalb von Stunden, watchTowr meldet Angriffe in seinem Honeypot-Netz. Für dich heißt das: Behandle deinen Server so, als würde er heute Nacht angegriffen.
Warum hilft ein Update deines Shop-Systems hier nicht?
Weil die Lücke nicht in WooCommerce, Shopware oder Magento steckt, sondern eine Ebene darunter, in PHP selbst. Laut Wiz kann schon eine einfache „Hello World“-Anwendung angreifbar sein. Vorgeführt haben die Entdecker den Angriff unter anderem an aktuellen WordPress-Installationen.
Daraus folgt etwas, das viele falsch machen werden: Ein Sicherheits-Plugin oder ein Wartungsmodus in WordPress schützt nicht. Wenn PHP die Anfrage annimmt, ist es schon zu spät.
„There are no complete mitigations, updating is the only safe choice.“PHP-Projekt, Release-Meldung zu PHP 8.5.12, 21.10.2026
Zu Deutsch: Nur das Update ist sicher. Das PHP-Team nennt zwar Übergangsmaßnahmen für Server-Admins, etwa Einstellungen in der php.ini, schreibt aber ausdrücklich dazu, dass sie eine Installation nicht sicher machen. Eine davon ist laut heise nach eigenem Kenntnisstand sogar unwirksam.
Bin ich betroffen?
Ja, wenn dein Shop oder eine andere Website von dir auf einer PHP-Version unter 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 läuft und kein Paket mit dem Fix installiert ist. Das gilt für WooCommerce, Shopware, Magento und Adobe Commerce, JTL-Shop, OXID, Gambio und Modified, egal ob du selbst betreibst oder über einen Hoster.
| PHP-Zweig | Gepatchte Version vom PHP-Projekt | Sicherheitsupdates laut php.net bis |
|---|---|---|
| 8.5 | 8.5.12 | 31.12.2029 |
| 8.4 | 8.4.27 | 31.12.2028 |
| 8.3 | 8.3.36 | 31.12.2027 |
| 8.2 | 8.2.35 | 31.12.2026 |
| 8.1, 8.0, 7.4 | Keine fertige Version, nur Quellcode-Korrekturen zum Selbstbauen | Support beendet |
| 7.3 und älter | Nichts | Support beendet |
Was musst du jetzt tun?
PHP aktualisieren lassen, danach prüfen, und erst dann zum Rest. Die ersten vier Schritte gehören auf heute.
Ein Tag offline kostet Umsatz. Ein kompromittierter Shop mit Kundendaten kostet mehr.
Was ist mit Shopify?
Bei Shopify betreibst du keinen eigenen Server und keine eigene PHP-Installation, ein Update auf deiner Seite gibt es deshalb nicht. Geprüft werden muss trotzdem alles, was du neben dem Shop selbst betreibst.
 Shop, Server und PHP-Ebene: Hosting, technische Wartung und Sicherheitsfunktionen gehören laut Shopify zum Tarif. Eine eigene PHP-Installation hast du dort nicht.
Wie viele Apps ein Shop wirklich braucht und wie viel Zugriff sie bekommen sollten, steht in Shopify-Apps: Welche ein Shop wirklich braucht.
Warum ist das bei selbst betriebenen Shops eine Daueraufgabe?
Weil jemand für die Ebene unter dem Shop zuständig sein muss, jeden Tag, nicht nur bei Schlagzeilen. PHP2Shell ist der laute Fall. Der leise Fall ist der Kalender.
Für viele Shop-Betreiber ist das nicht der Teil des Geschäfts, den sie gewählt haben. Eine Händlerin hat es nach einem Update, das ihren Shop lahmgelegt hatte, so beschrieben:
„Ich bin eben kein Entwickler, sondern Shopbetreiber […] und daher nur sehr eingeschränkt kommandozeilentauglich.“Shopbetreiberin, Shopware-Forum, Mai 2023
Das ist kein Argument gegen WooCommerce oder Shopware. Mit einem guten Managed-Hoster oder einer Agentur, die Updates fest übernimmt, läuft ein selbst betriebener Shop sicher. Die Frage ist nur, ob die Zuständigkeit bei dir klar geregelt ist.
Wie sich die Systeme unterscheiden, steht in WooCommerce oder Shopify und Shopify vs. Shopware, was Shopify dagegen im Monat kostet, in Was kostet Shopify?.
Und ehrlich: Ein Wechsel zu Shopify ist keine Sofortmaßnahme gegen diese Lücke. Eine Shopify-Migration dauert Wochen, das PHP-Update muss heute passieren. Was beim Umzug zu beachten ist, steht in Shopsystem wechseln ohne Ranking-Verlust.
Ist jetzt der richtige Moment, zu Shopify zu wechseln?
Für viele Händler ja, als Entscheidung für die nächsten Monate. Der Grund ist nicht diese eine Lücke, sondern die Frage, die sie aufwirft: Wer ist bei dir dauerhaft für Server, PHP-Versionen und Sicherheitsupdates zuständig? Bei Shopify gehören Hosting, Wartung und Sicherheit laut Shopify zum Tarif. Bei Shopware, WooCommerce, Magento, JTL-Shop, OXID oder Gambio bleibt diese Ebene bei dir oder deinem Dienstleister, bei jeder Lücke und jedem Versionsende.
Wie der Umzug für dein System abläuft und was mitkommt, steht auf den Seiten zu Shopware zu Shopify, WooCommerce zu Shopify, Magento zu Shopify und JTL zu Shopify. Wie ein Projekt bei uns von der ersten Bestandsaufnahme bis zum Livegang läuft, zeigt unser Ablauf mit Phasen und Dauer. Und wenn du nach dem Update wissen willst, wo dein Shop sonst Käufer verliert, hilft der kostenlose Shop-Check.
Heute zählt trotzdem zuerst eine Frage: Läuft dein Shop auf einer gepatchten PHP-Version, und wer hat das bestätigt?
Häufige Fragen
Alle Versionen unter PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35, laut heise und Wiz reichen die Lücken bis PHP 5 zurück. Geschützt bist du mit einer dieser vier Versionen oder höher, oder mit einem Paket deiner Linux-Distribution, das den Fix enthält.
Ja, mindestens prüfen. Die Lücke steckt in PHP, nicht im Shop-System. Ein Plugin-Update hilft deshalb nicht. Bei Shared oder Managed Hosting spielt dein Hoster das Update ein, bei einem eigenen Server du oder dein Dienstleister.
Ja, wenn sie auf einem Server mit ungepatchtem PHP laufen. Shopware, WooCommerce, Magento, JTL-Shop, OXID, Gambio und Modified sind in PHP geschrieben; die Lücke steckt in PHP selbst, deshalb hilft ein Update des Shopsystems nicht, nur das PHP-Update auf dem Server.
Den Shop selbst betreibt Shopify, du hast dort keine eigene PHP-Installation. Prüfen solltest du alles, was du daneben selbst betreibst, etwa einen WordPress-Blog oder Landingpages, und Apps, die auf eigenen Servern ihrer Anbieter laufen.
Am einfachsten im Kundenbereich deines Hosters. In WordPress steht sie unter Werkzeuge, Website-Zustand, Bericht, Server. Auf eigenen Servern zeigt php -v nur die Version der Kommandozeile, die Webseite kann eine andere nutzen.
Ein Wartungsmodus-Plugin reicht nicht. Laut PHP-Team kann der Angriff greifen, bevor der Code deines Shops überhaupt läuft. Wenn du nicht sofort aktualisieren kannst, muss PHP auf Server-Ebene gestoppt oder der Server vom Netz genommen werden.
Stand 21.10.2026, 20 Uhr: Das BSI kennt keine bestätigte Ausnutzung, aber unbestätigte Berichte über Exploits. Die Sicherheitsfirma watchTowr meldet Angriffe in ihrem Honeypot-Netz. Behandle deinen Server so, als würde er angegriffen.